3.区域(Region)隔离规则说明
隔离关系概览
flowchart TD
    ORG[组织]
    EU[EU Region]
    NA[NA Region]
    APP1[应用 A]
    APP2[应用 B]
    APP3[应用 C]
    KEY1[EU 服务端密钥]
    KEY2[NA 服务端密钥]
    EVENT1[EU 事件与设备]
    EVENT2[NA 事件与设备]
    WH1[EU Webhook]
    WH2[NA Webhook]

    ORG --> EU
    ORG --> NA
    EU --> APP1
    EU --> APP2
    NA --> APP3
    EU --> KEY1
    NA --> KEY2
    APP1 --> EVENT1
    APP2 --> EVENT1
    APP3 --> EVENT2
    EU --> WH1
    NA --> WH2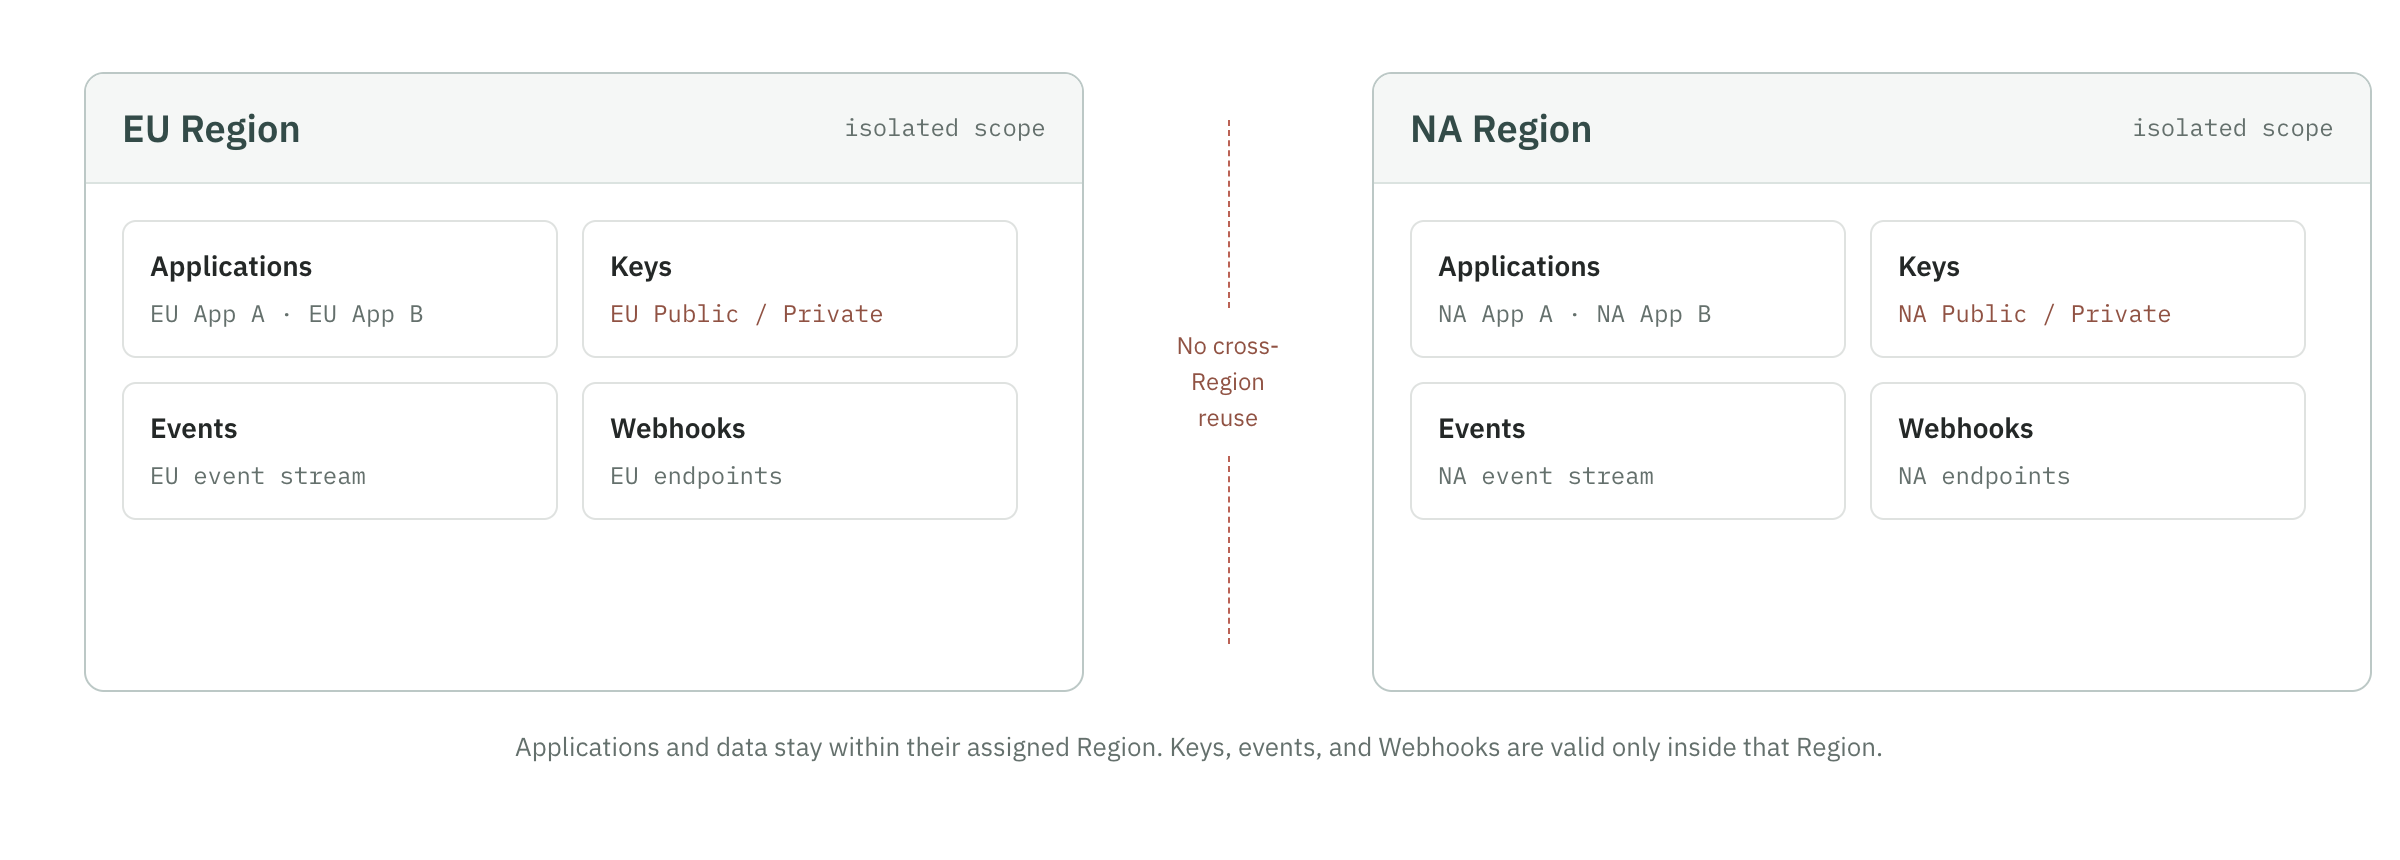
应用与接入端
一个应用只能属于一个区域(Region)。应用下的所有接入端自动继承该区域(Region)。
例如,在 EU 创建的应用,其 Web、iOS 和 Android 接入端都属于 EU。接入端生成的公开应用程序接口密钥(Public API Key)也应只用于当前应用和平台。
不要在以下场景中混用公开应用程序接口密钥(Public API Key):
- 将 EU 应用的 Key 用于 NA 应用。
- 将 Web 接入端的 Key 用于 iOS 或 Android。
- 将一个应用的 Key 用于另一个应用。
事件
每条事件都归属于明确的组织、区域(Region)、应用和接入端。
在事件页面查询时:
- 选择应用后,只展示该应用对应区域(Region)中的事件。
- 切换应用后,页面重新加载新应用的数据。
- 已知其他区域(Region)的请求 ID(Request ID),也不能绕过权限直接查看。
- 事件详情中的设备、网络和风险信号均属于该事件所在区域(Region)。
应用和区域(Region)是事件查询的基础范围,不是普通的可删除筛选条件。
设备
设备是基于 device_id 聚合形成的设备视图。设备列表和设备详情遵循当前应用及区域(Region)的数据范围。
默认情况下:
- 不同应用的事件不会自动合并到同一个设备页面。
- 不同区域(Region)的事件不会自动合并。
- 设备的首次出现、最近访问、事件数量和风险信号只基于当前可查询数据计算。
- 数据保留期之外的历史事件不会继续出现在设备详情中。
不要使用一个区域(Region)中的设备 ID(Device ID),直接推断另一个区域(Region)中的设备身份。
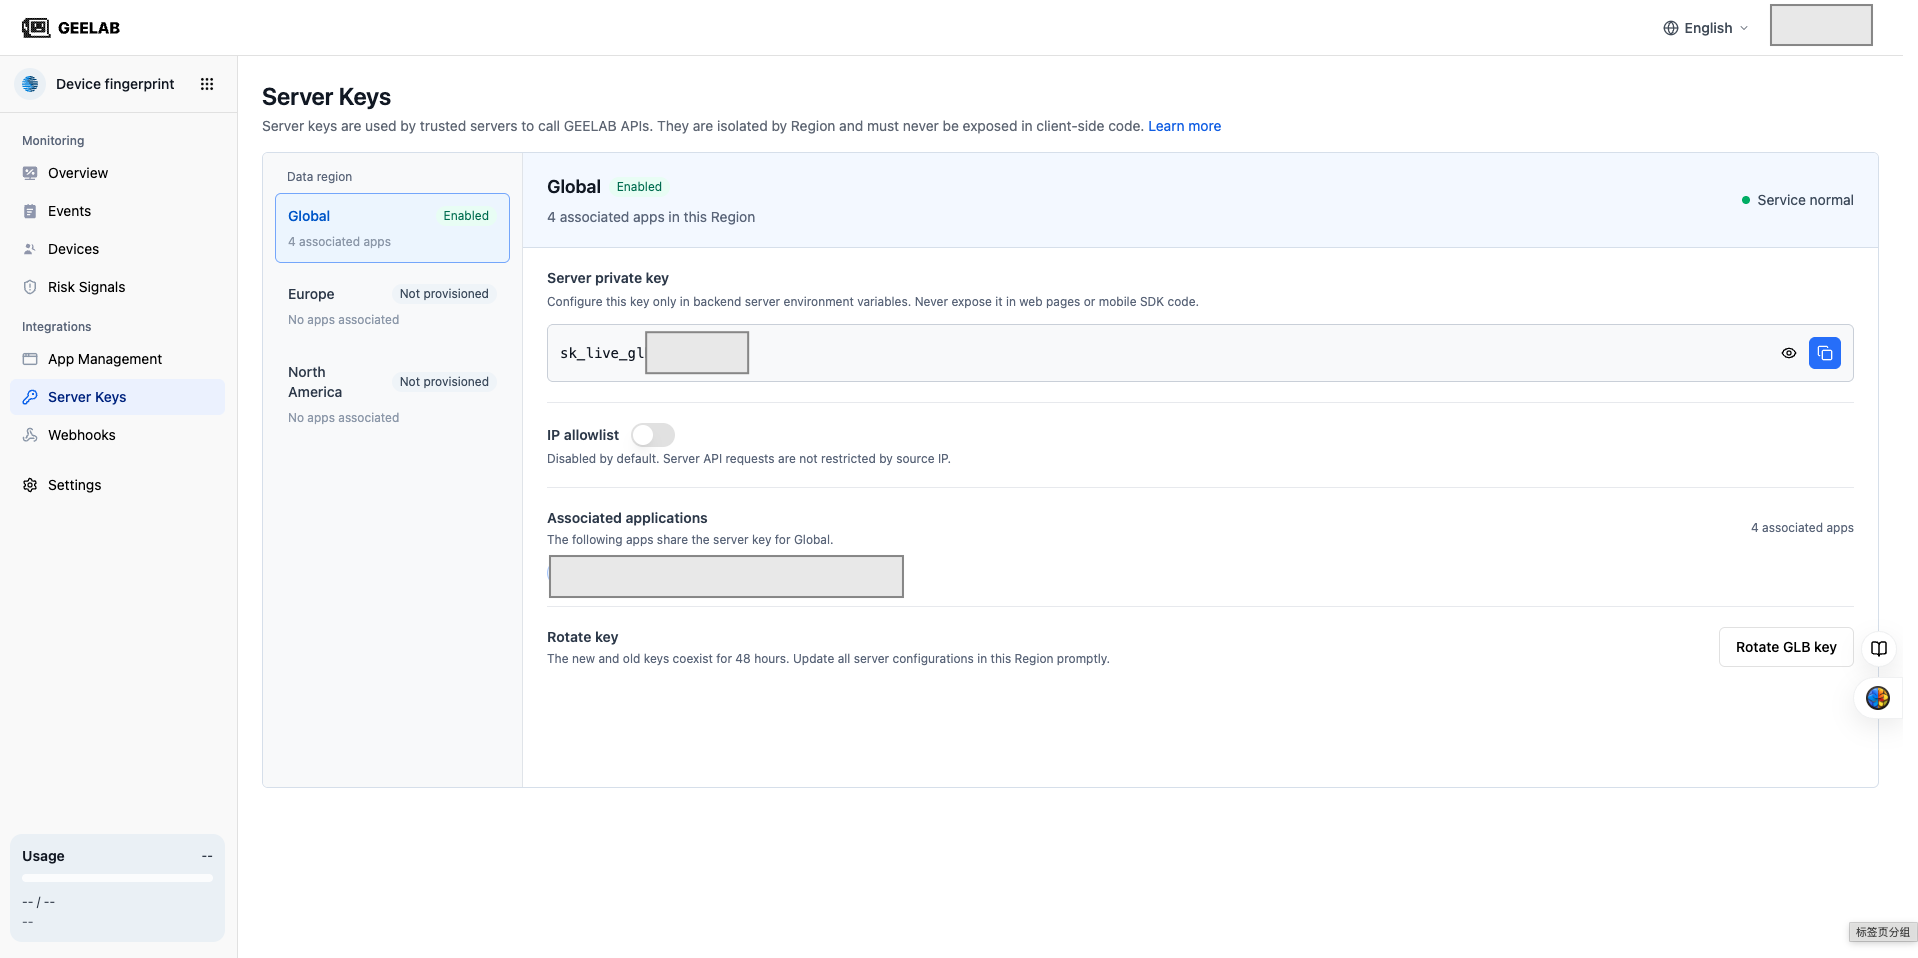
服务端密钥
服务端密钥按区域(Region)管理。同一区域(Region)下的应用可以使用该区域(Region)的服务端密钥调用服务端 API。
如果你的组织同时使用 EU 和 NA,应分别配置:
EU 业务服务 → EU 服务端密钥 → EU 应用数据
NA 业务服务 → NA 服务端密钥 → NA 应用数据
服务端密钥不能跨区域(Region)使用,同时也不应暴露到网页、iOS 或 Android 等客户端中。
轮换某个区域(Region)的服务端密钥时,需要更新该区域(Region)下所有使用该密钥的服务端配置,其他区域(Region)不受影响。
3.6网络回调(Webhook)
一个网络回调(Webhook)只能绑定同一区域(Region)下的应用。
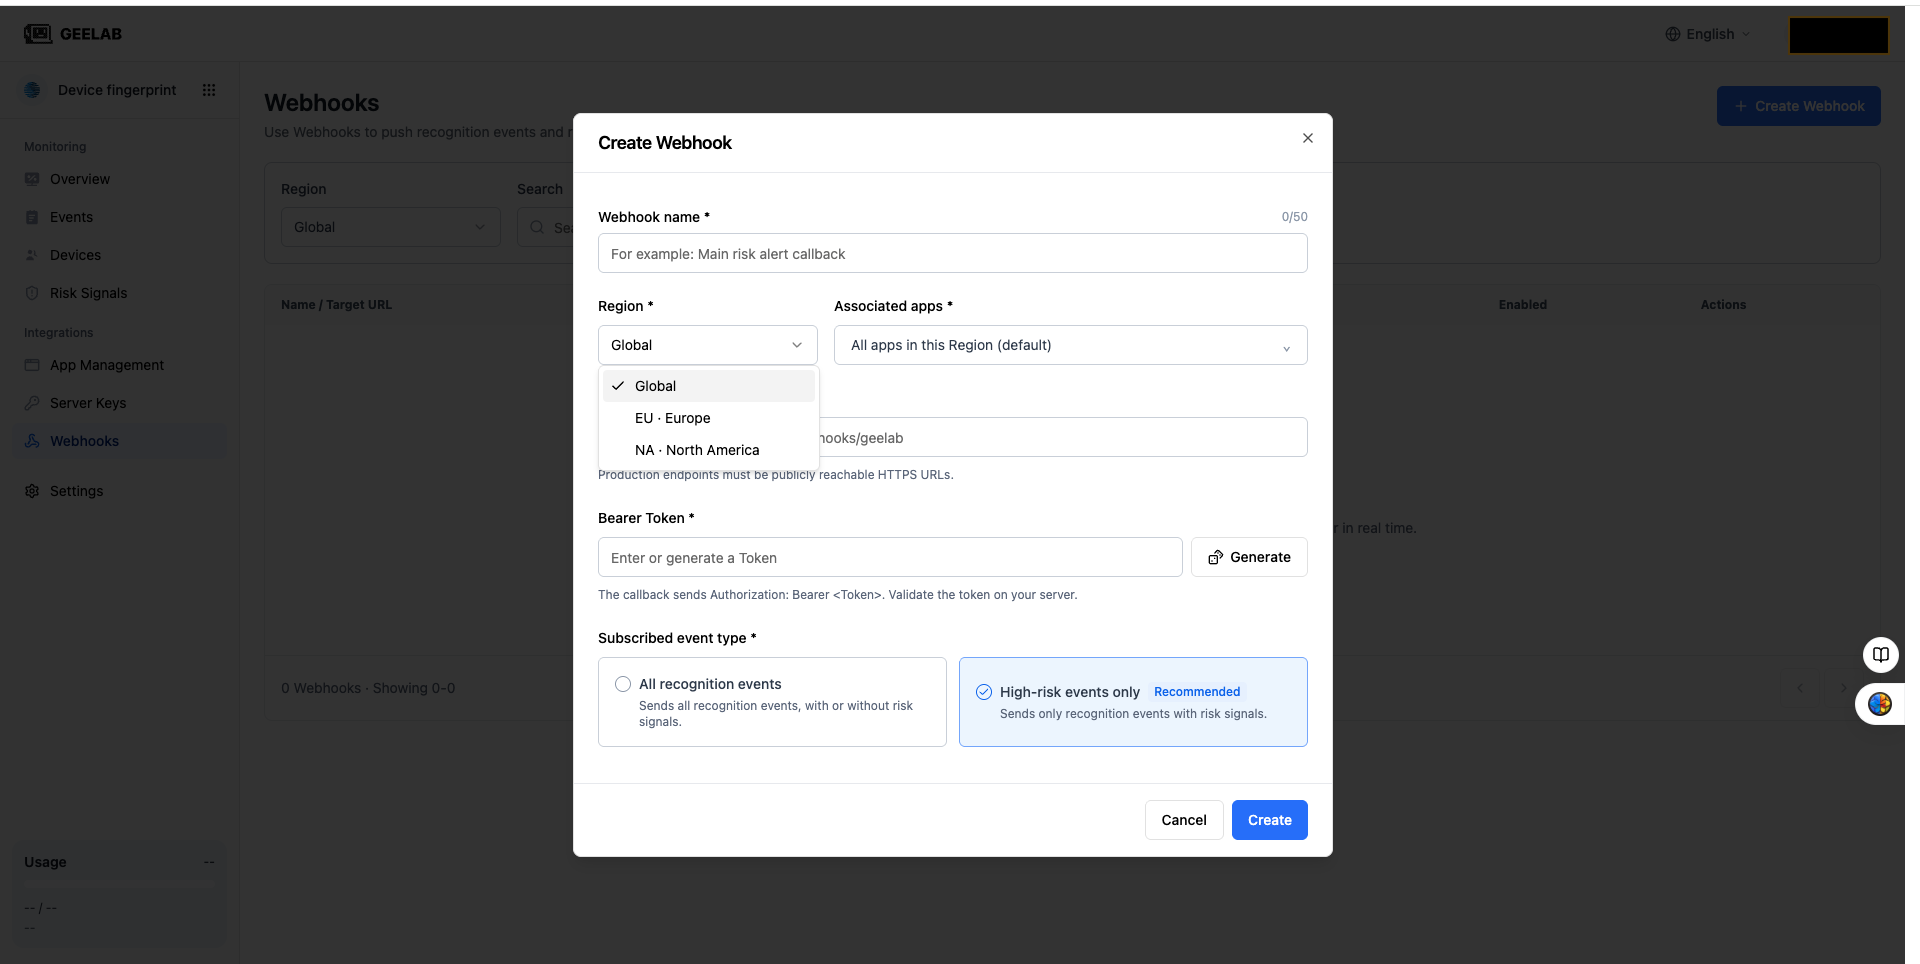
创建网络回调(Webhook)时:
- 先选择区域(Region)。
- 控制台只显示该区域(Region)下可绑定的应用。
- 可以选择该区域(Region)下的全部应用,也可以只选择部分应用。
- 不能在同一个网络回调(Webhook)中同时选择 EU 和 NA 应用。
如果需要接收多个区域(Region)的事件,请分别创建网络回调(Webhook):
EU Webhook → 接收 EU 应用事件
NA Webhook → 接收 NA 应用事件
两个网络回调(Webhook)可以指向不同区域的接收服务。是否把多个区域(Region)的事件汇入同一个下游系统,应由您的合规团队确认是否满足您的数据合规要求。GEELAB 不承担相关法律责任。